
 Studio
RunSybil 披露 CPython 0-day 漏洞可借恶意聊天模板在 vLLM 等推理平台执行任意代码
原标题:CPython 0-Day Vulnerabilities Threaten the AI Supply Chain
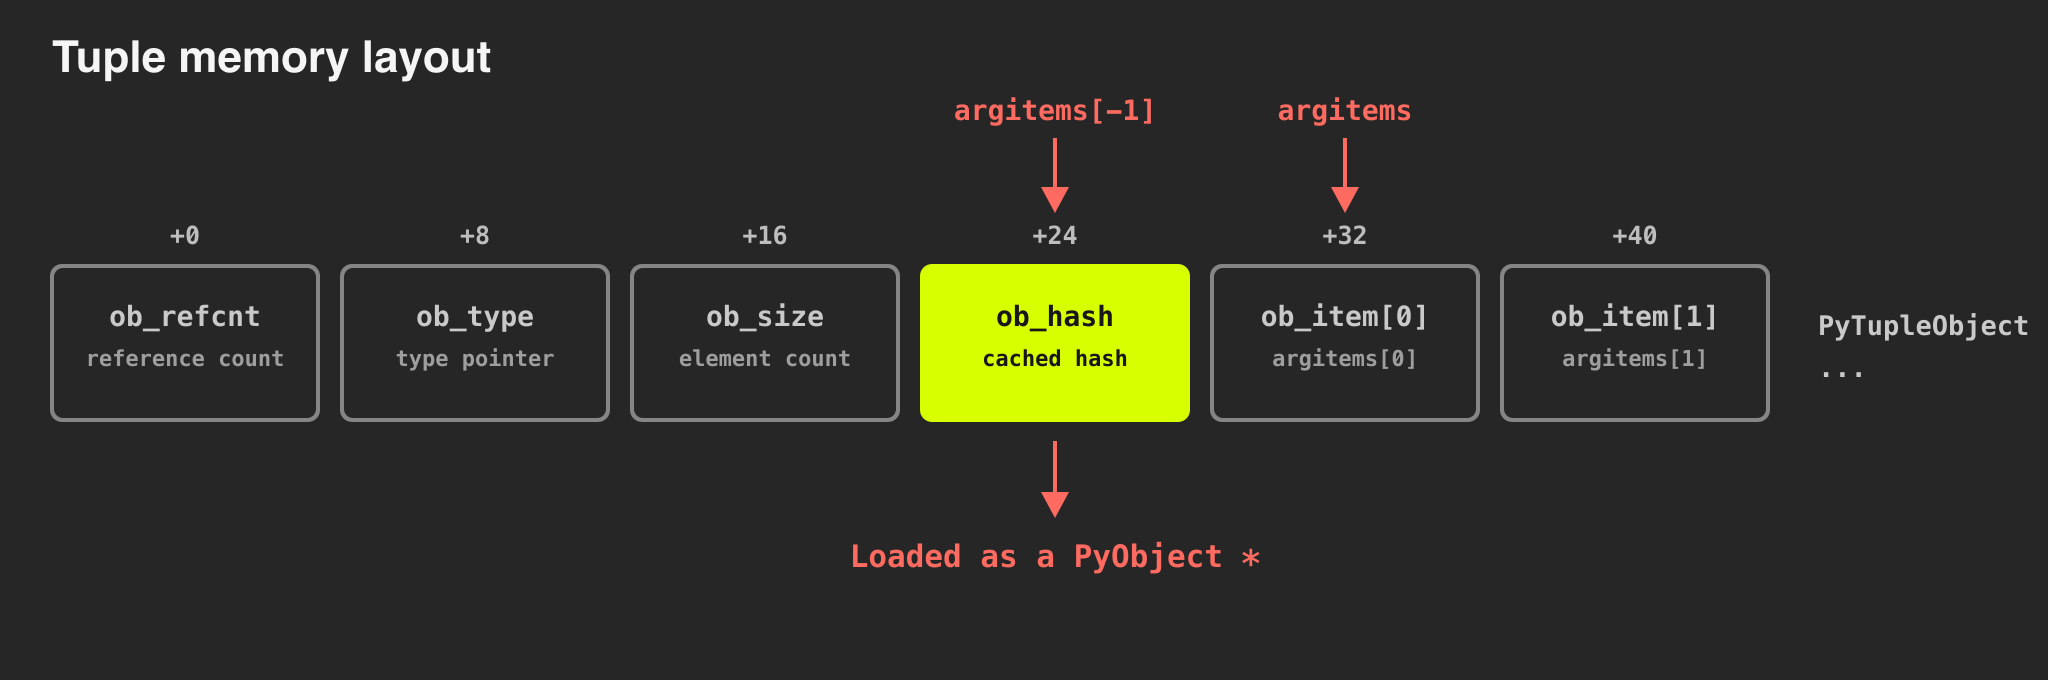
RunSybil 披露 CPython 解释器的一个未修复内存安全 0-day:利用 generic alias 参数替换中的越界读取逃逸 Jinja 聊天模板沙箱,团队构造了带后门 chat_template.jinja 的 Qwen/Qwen2.5-0.5B-Instruct,在 vLLM 等 BYOM 推理引擎中渲染时实现任意代码执行。团队已向 CPython、Pallets、Hugging Face 等披露,但 90 天窗口内未找到愿意整体修复的责任方;Hugging Face 未回应,vLLM 已确认但未决定是否缓解。CPython 表示不支持将沙箱作为安全边界,且拒绝向旧版本回溯补丁,而 AI 生态大量仍停留在 Python 3.12,或要到 2028 年生命周期结束才会自然获得修复。DigitalOcean 与 AWS Bedrock 被点名成功缓解。
为什么值得看
原文给出了完整利用链与各方披露结果,读者可以据此评估沙箱信任假设和自家推理部署的风险。
本页的摘要、推荐理由与解读出自 AIsa Studio 的 AI 风向智能体,原文版权归原作者所有。